StickGuard
USB-Kontrolle für Unternehmensrechner
StickGuard lässt an Arbeitsplätzen nur die USB-Speicher zu, die das Unternehmen freigegeben hat. Ein Windows-Agent prüft jeden Stick kryptografisch, und das Control Center zeigt live, was an welchem Rechner passiert.
- Ergebnis
- Nur freigegebene USB-Speicher werden akzeptiert, jeder Vorfall erscheint live im Control Center.
- Für
- Unternehmen mit sensiblen Arbeitsplätzen
- Stack
- FastAPI, Next.js, Python Agent, PostgreSQL, Docker, ECDSA P-256
Was am USB-Port passiert, entscheidet das Unternehmen
Sperrlisten nach Hersteller oder Gerätekennung lassen sich leicht umgehen. StickGuard prüft stattdessen einen Schlüssel, den nur der freigegebene Stick besitzt.
-
Nur freigegebene Sticks kommen durch
Jeder StickGuard-Stick trägt ein eigenes Schlüsselpaar. Beim Einstecken fordert der Agent eine einmalige Challenge vom Backend an und lässt sie vom Stick signieren. Ein Stick ohne gültige Identität wird gesperrt und ausgeworfen, bevor jemand damit arbeiten kann.
- ECDSA P-256 Challenge-Response
- Einmal-Challenge vom Server gegen aufgezeichnete Antworten
- Auch USB-Festplatten und SSDs werden erkannt
- Gesperrt, solange die Prüfung läuft
-
Kopierte und verlorene Sticks bleiben wertlos
Der Schlüssel eines Sticks ist an dessen Hardware gebunden. Wer den Inhalt auf einen anderen Datenträger kopiert, bekommt einen Klon, der an keinem Rechner akzeptiert wird, und im Control Center erscheint ein kritischer Vorfall. Optional schützt eine PIN vor der Nutzung durch Finder oder Diebe.
- Bindung an die Seriennummer des Datenträgers
- PIN wird am Rechner festgelegt und nie übertragen
- Kill-Switch leert und sperrt einen verlorenen Stick beim nächsten Einstecken
- Klon-Versuche lösen einen Alarm aus
-
Freigaben statt pauschaler Verbote
Bringt ein Kunde oder Dienstleister einen eigenen Stick mit, fragt der Mitarbeiter den Zugriff direkt über das StickGuard-Symbol an. Der Administrator entscheidet im Control Center mit einem Klick: für eine Stunde, dauerhaft oder nur lesend.
- Anfrage mit Begründung vom Arbeitsplatz aus
- Zeitlich begrenzte Freigabe läuft von selbst ab
- Nur-Lesen-Freigabe für fremde Datenträger
- Jede Entscheidung ist nachvollziehbar
-
Richtlinien, die zum Betrieb passen
Regeln gelten für den ganzen Mandanten, einzelne Abteilungen oder einzelne Sticks. Sie greifen bei der nächsten Prüfung, ohne Neustart und ohne Besuch am Arbeitsplatz.
- Schreibschutz je Abteilung oder Stick
- Zugriff nur von Rechnern mit BitLocker und Firewall
- Befristete Offline-Freigabe für Notebooks unterwegs
- Zeitfenster, Abteilungs- und Gerätesperren
-
Nachvollziehbar bis zur einzelnen Datei
Jede Prüfung, jeder blockierte fremde Stick und jede Freigabe wird protokolliert und live angezeigt. Auf Wunsch hält das Datei-Protokoll fest, welche Dateien auf einem freigegebenen Stick angelegt, geändert oder gelöscht wurden.
- Live-Protokoll per WebSocket
- Datei-Protokoll nur mit ausdrücklich aktivierter Richtlinie
- CSV-Export für Audits
- Alarm per E-Mail oder Webhook an Teams und Slack
Ein Cockpit statt verstreuter Listen
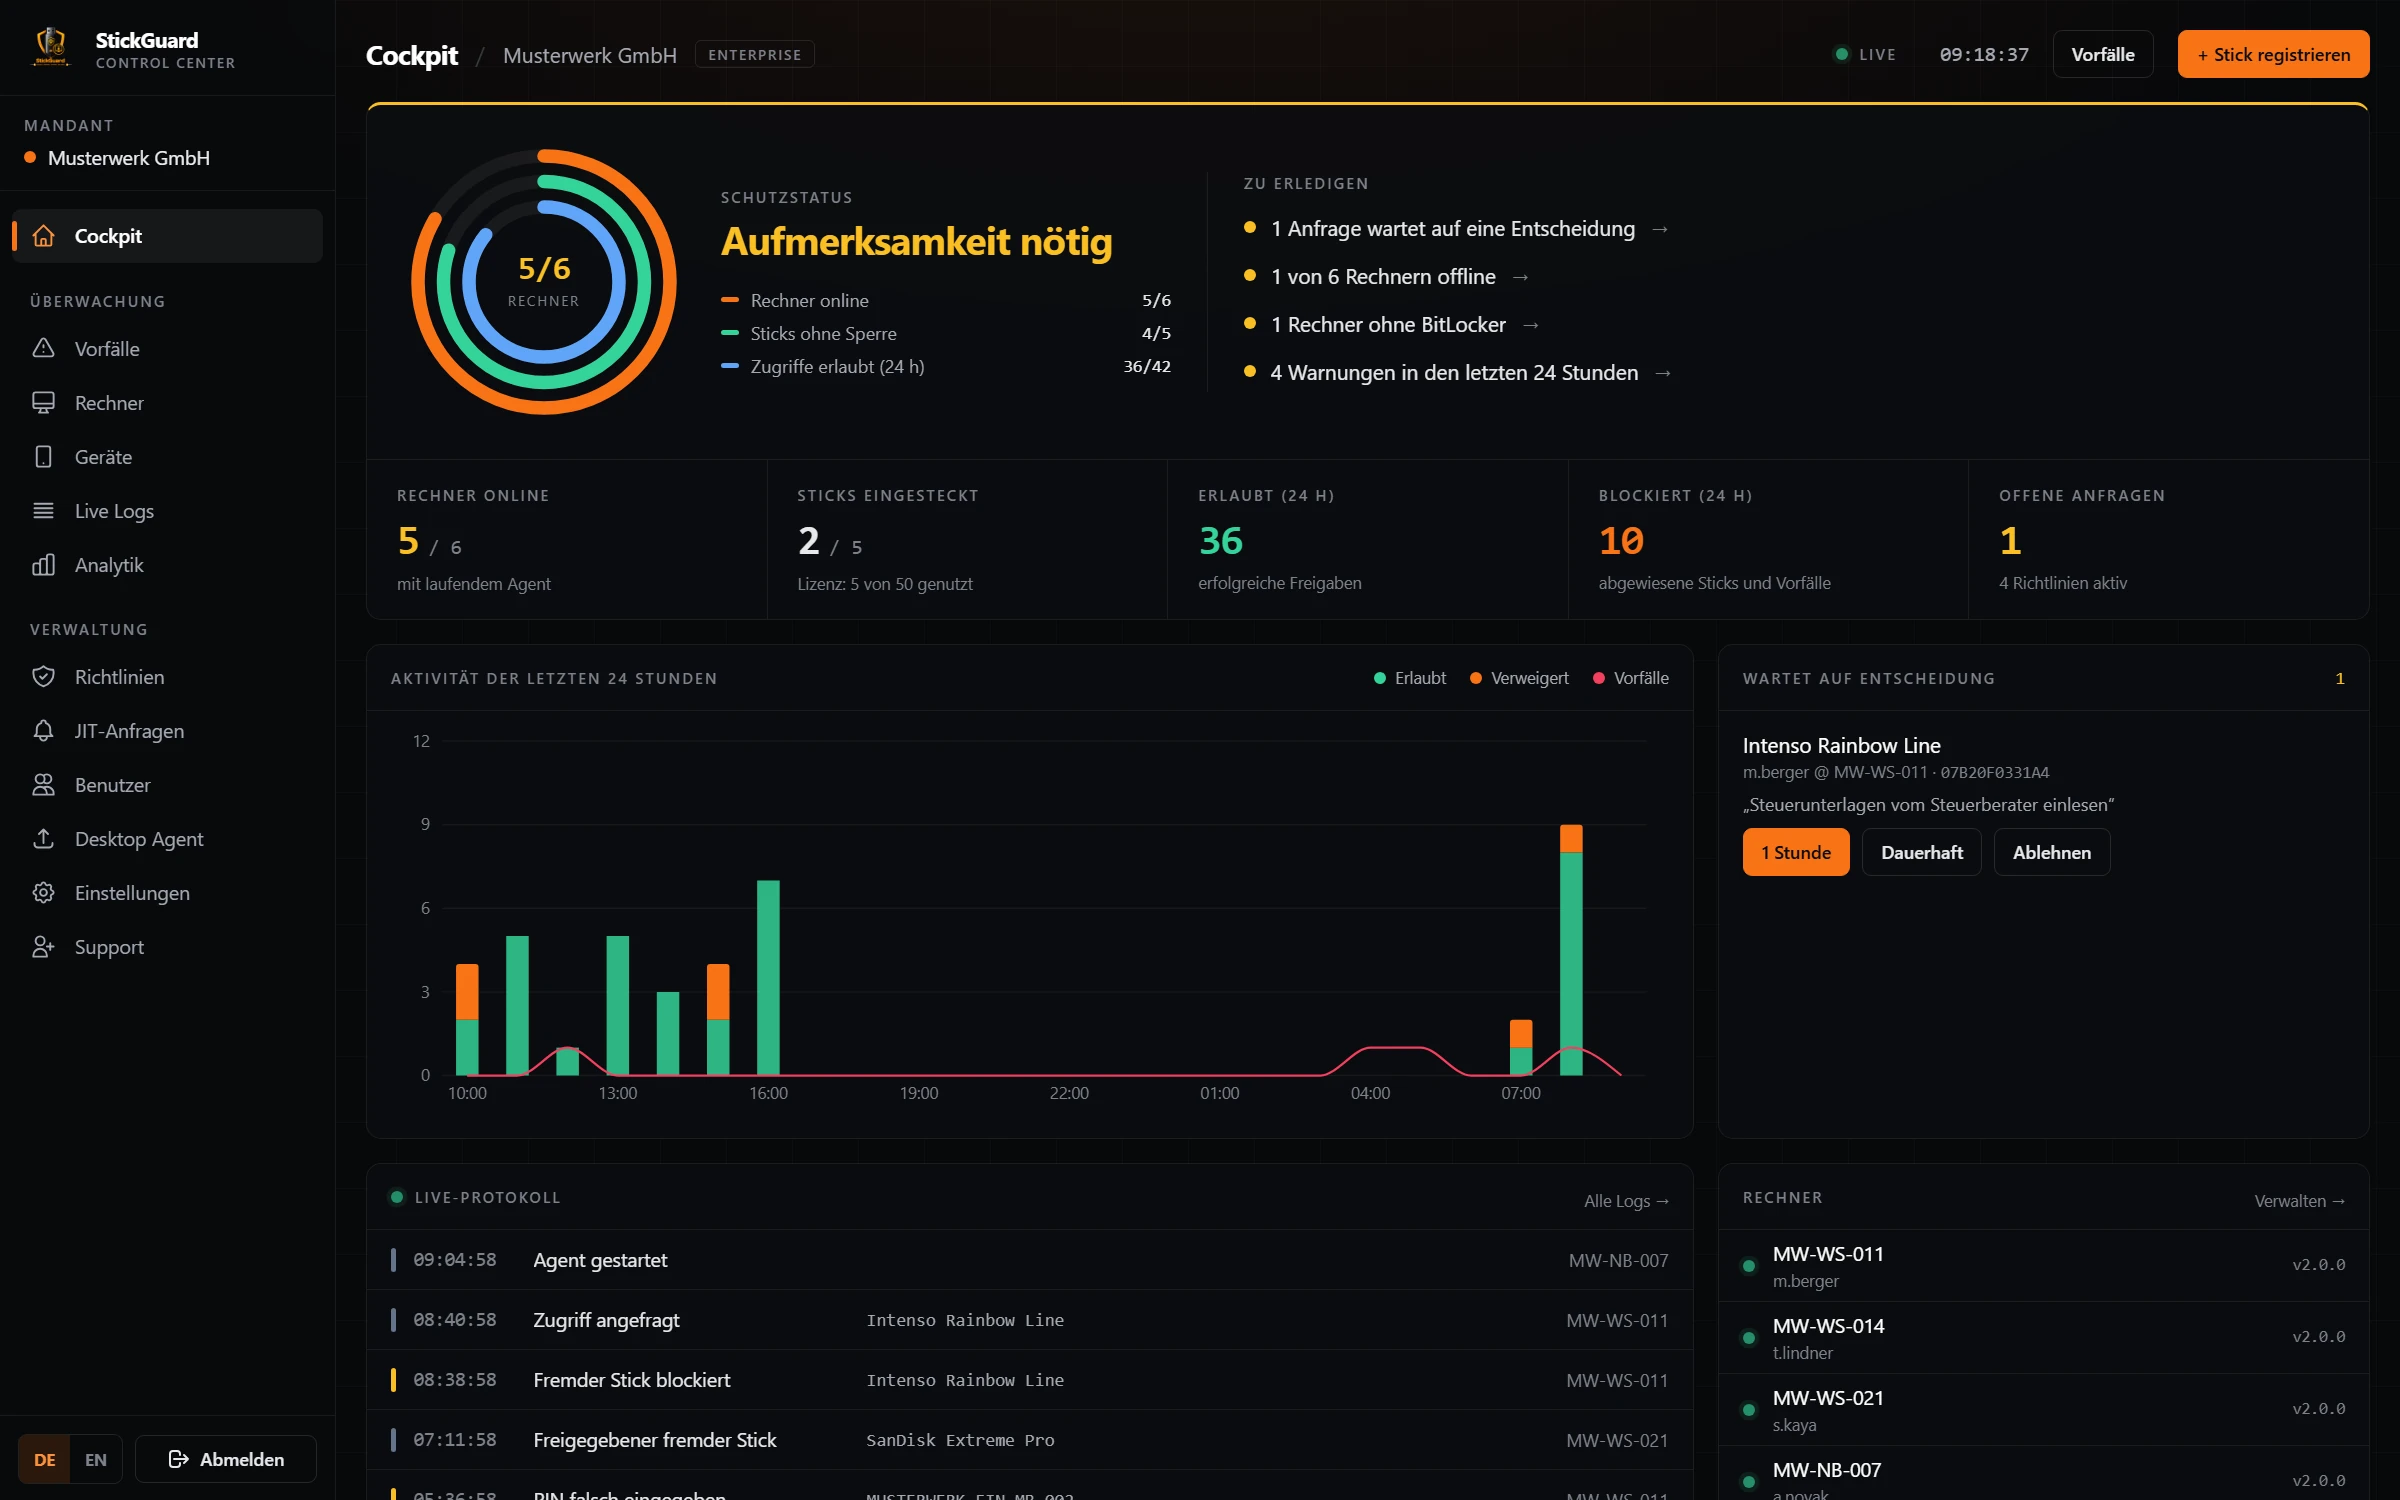
Das Web-Dashboard ist auf den Alltag eines Administrators ausgelegt: erst der Zustand, dann die offenen Entscheidungen, dann die Details.
Cockpit
Die Startseite beantwortet in einem Blick, ob alles in Ordnung ist und was zu tun ist.
- Schutzstatus mit Ring-Anzeige
- Offene Aufgaben mit direktem Sprung
- Verlauf der letzten 24 Stunden
- Freigaben ohne Seitenwechsel
Vorfälle
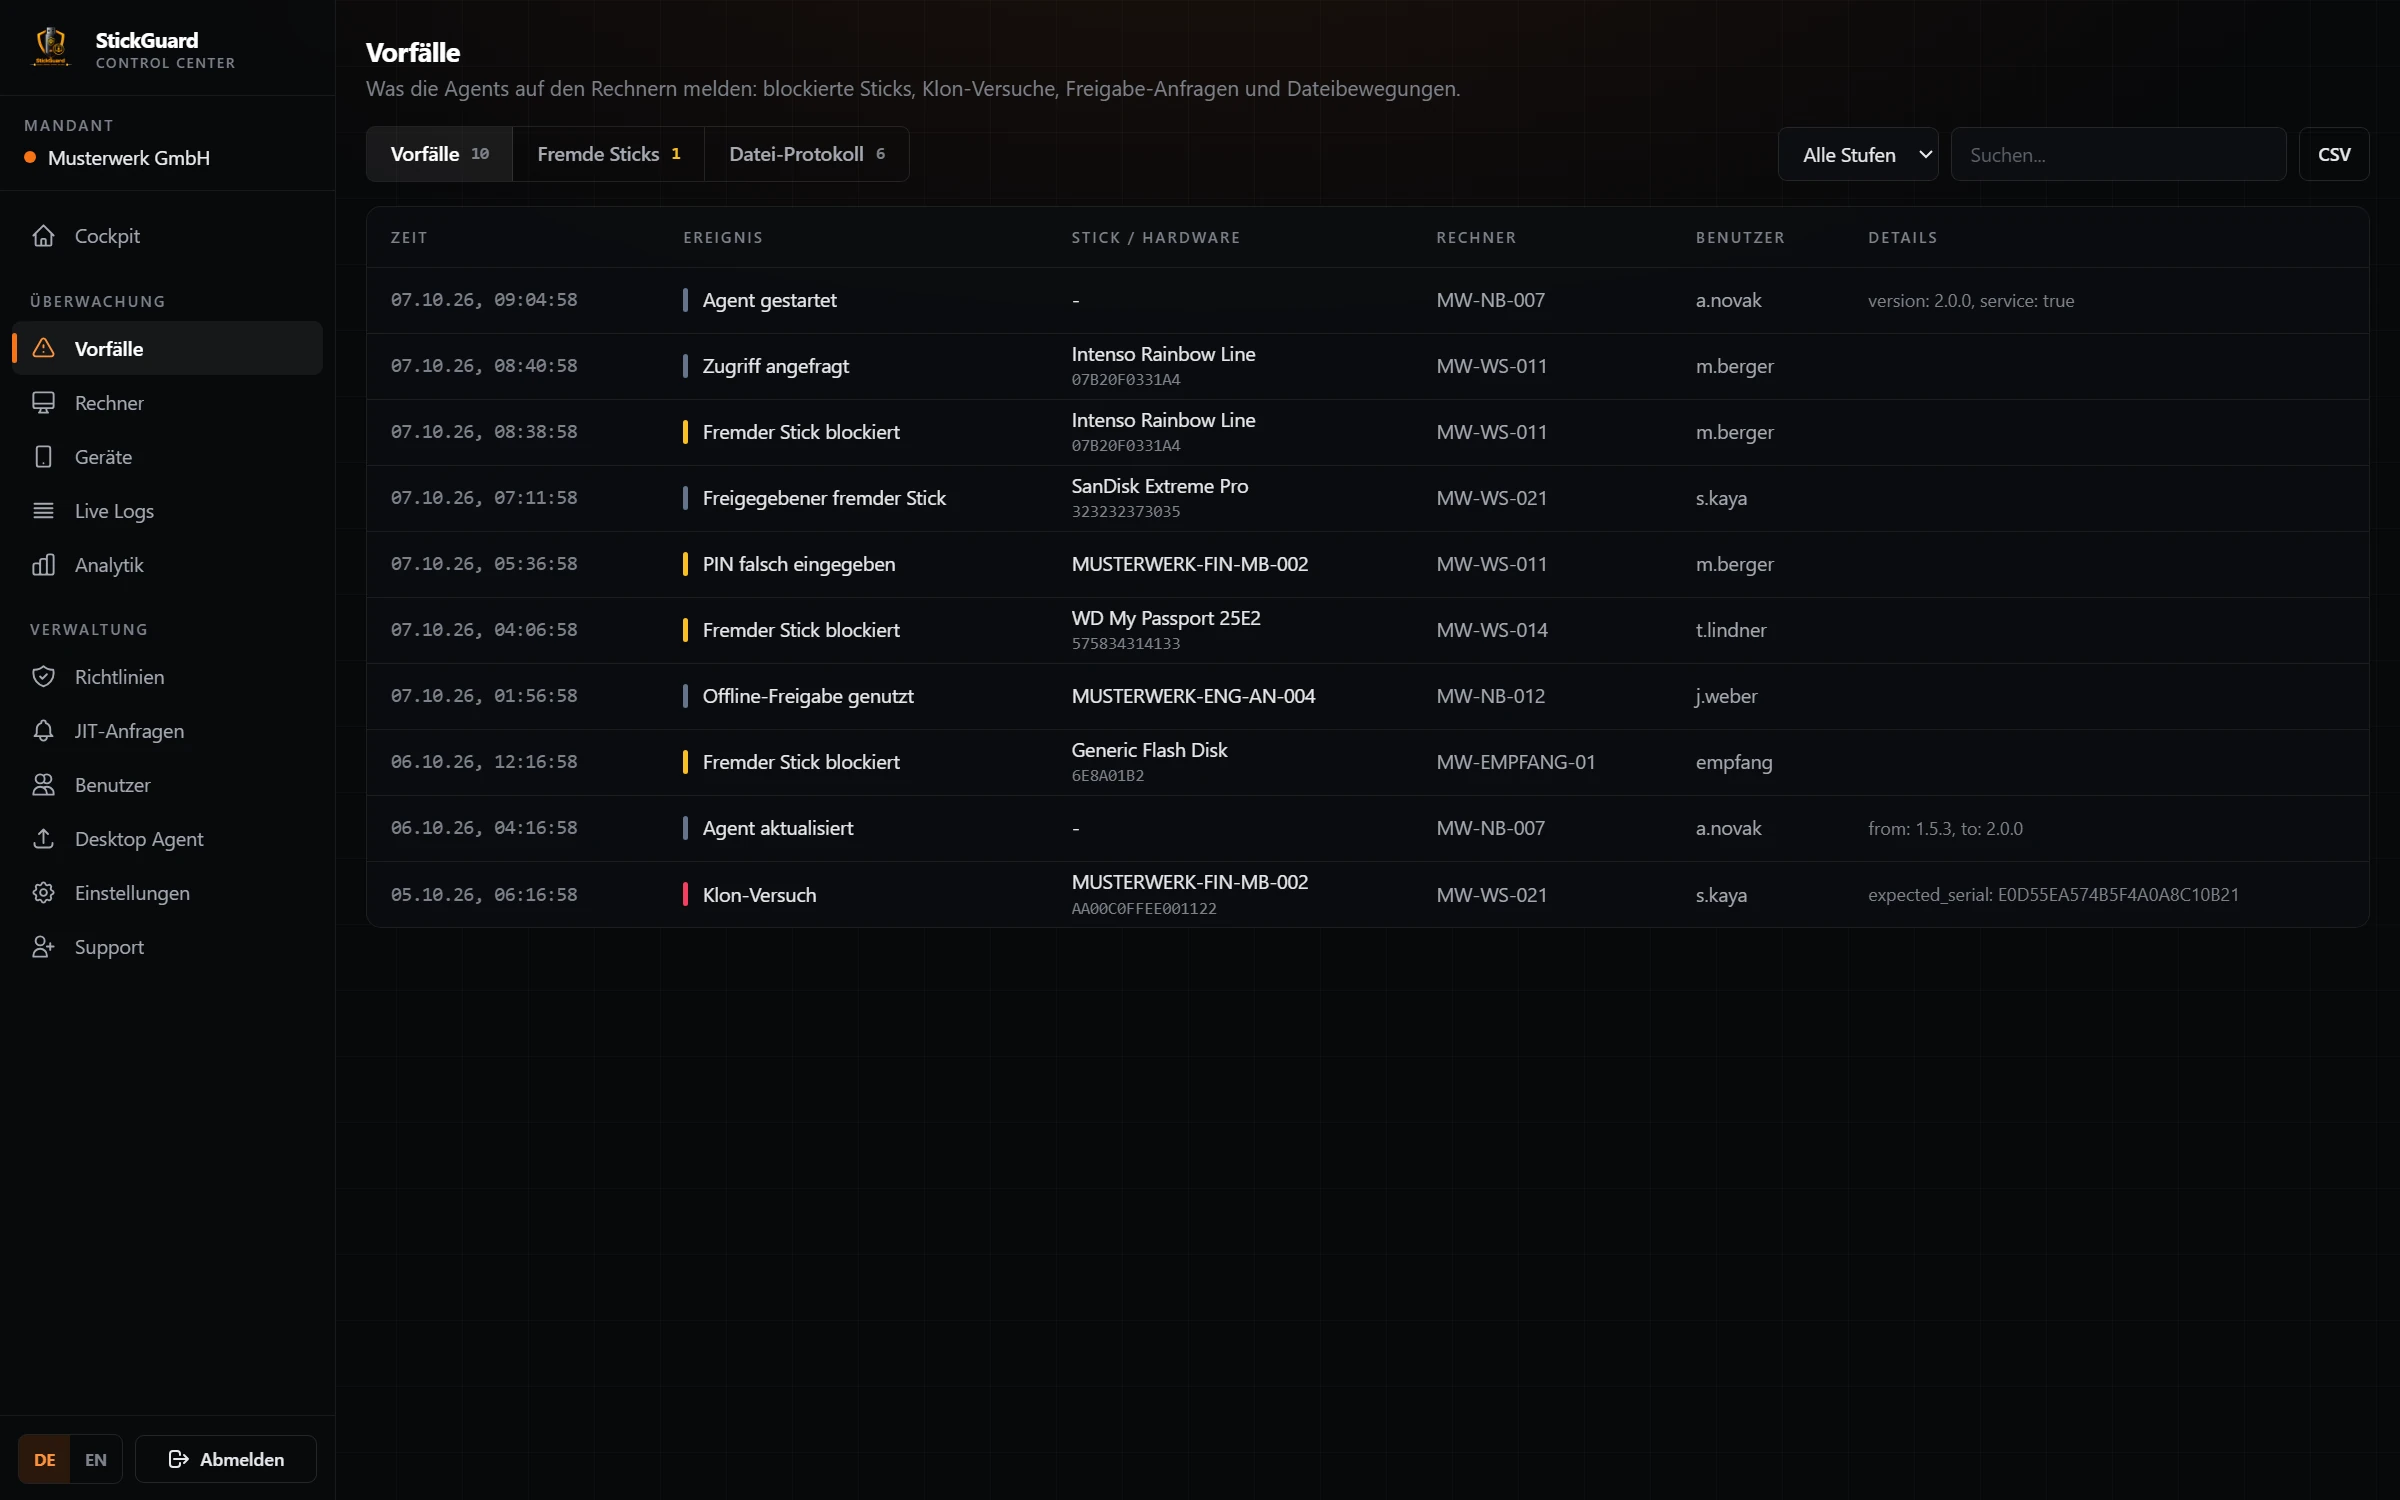
Was die Agents melden, sortiert nach Schwere und durchsuchbar.
- Blockierte fremde Sticks mit Hardware-Daten
- Klon-Versuche und falsche PIN-Eingaben
- Freigabe-Anfragen und Allowlist
- Datei-Protokoll mit Export
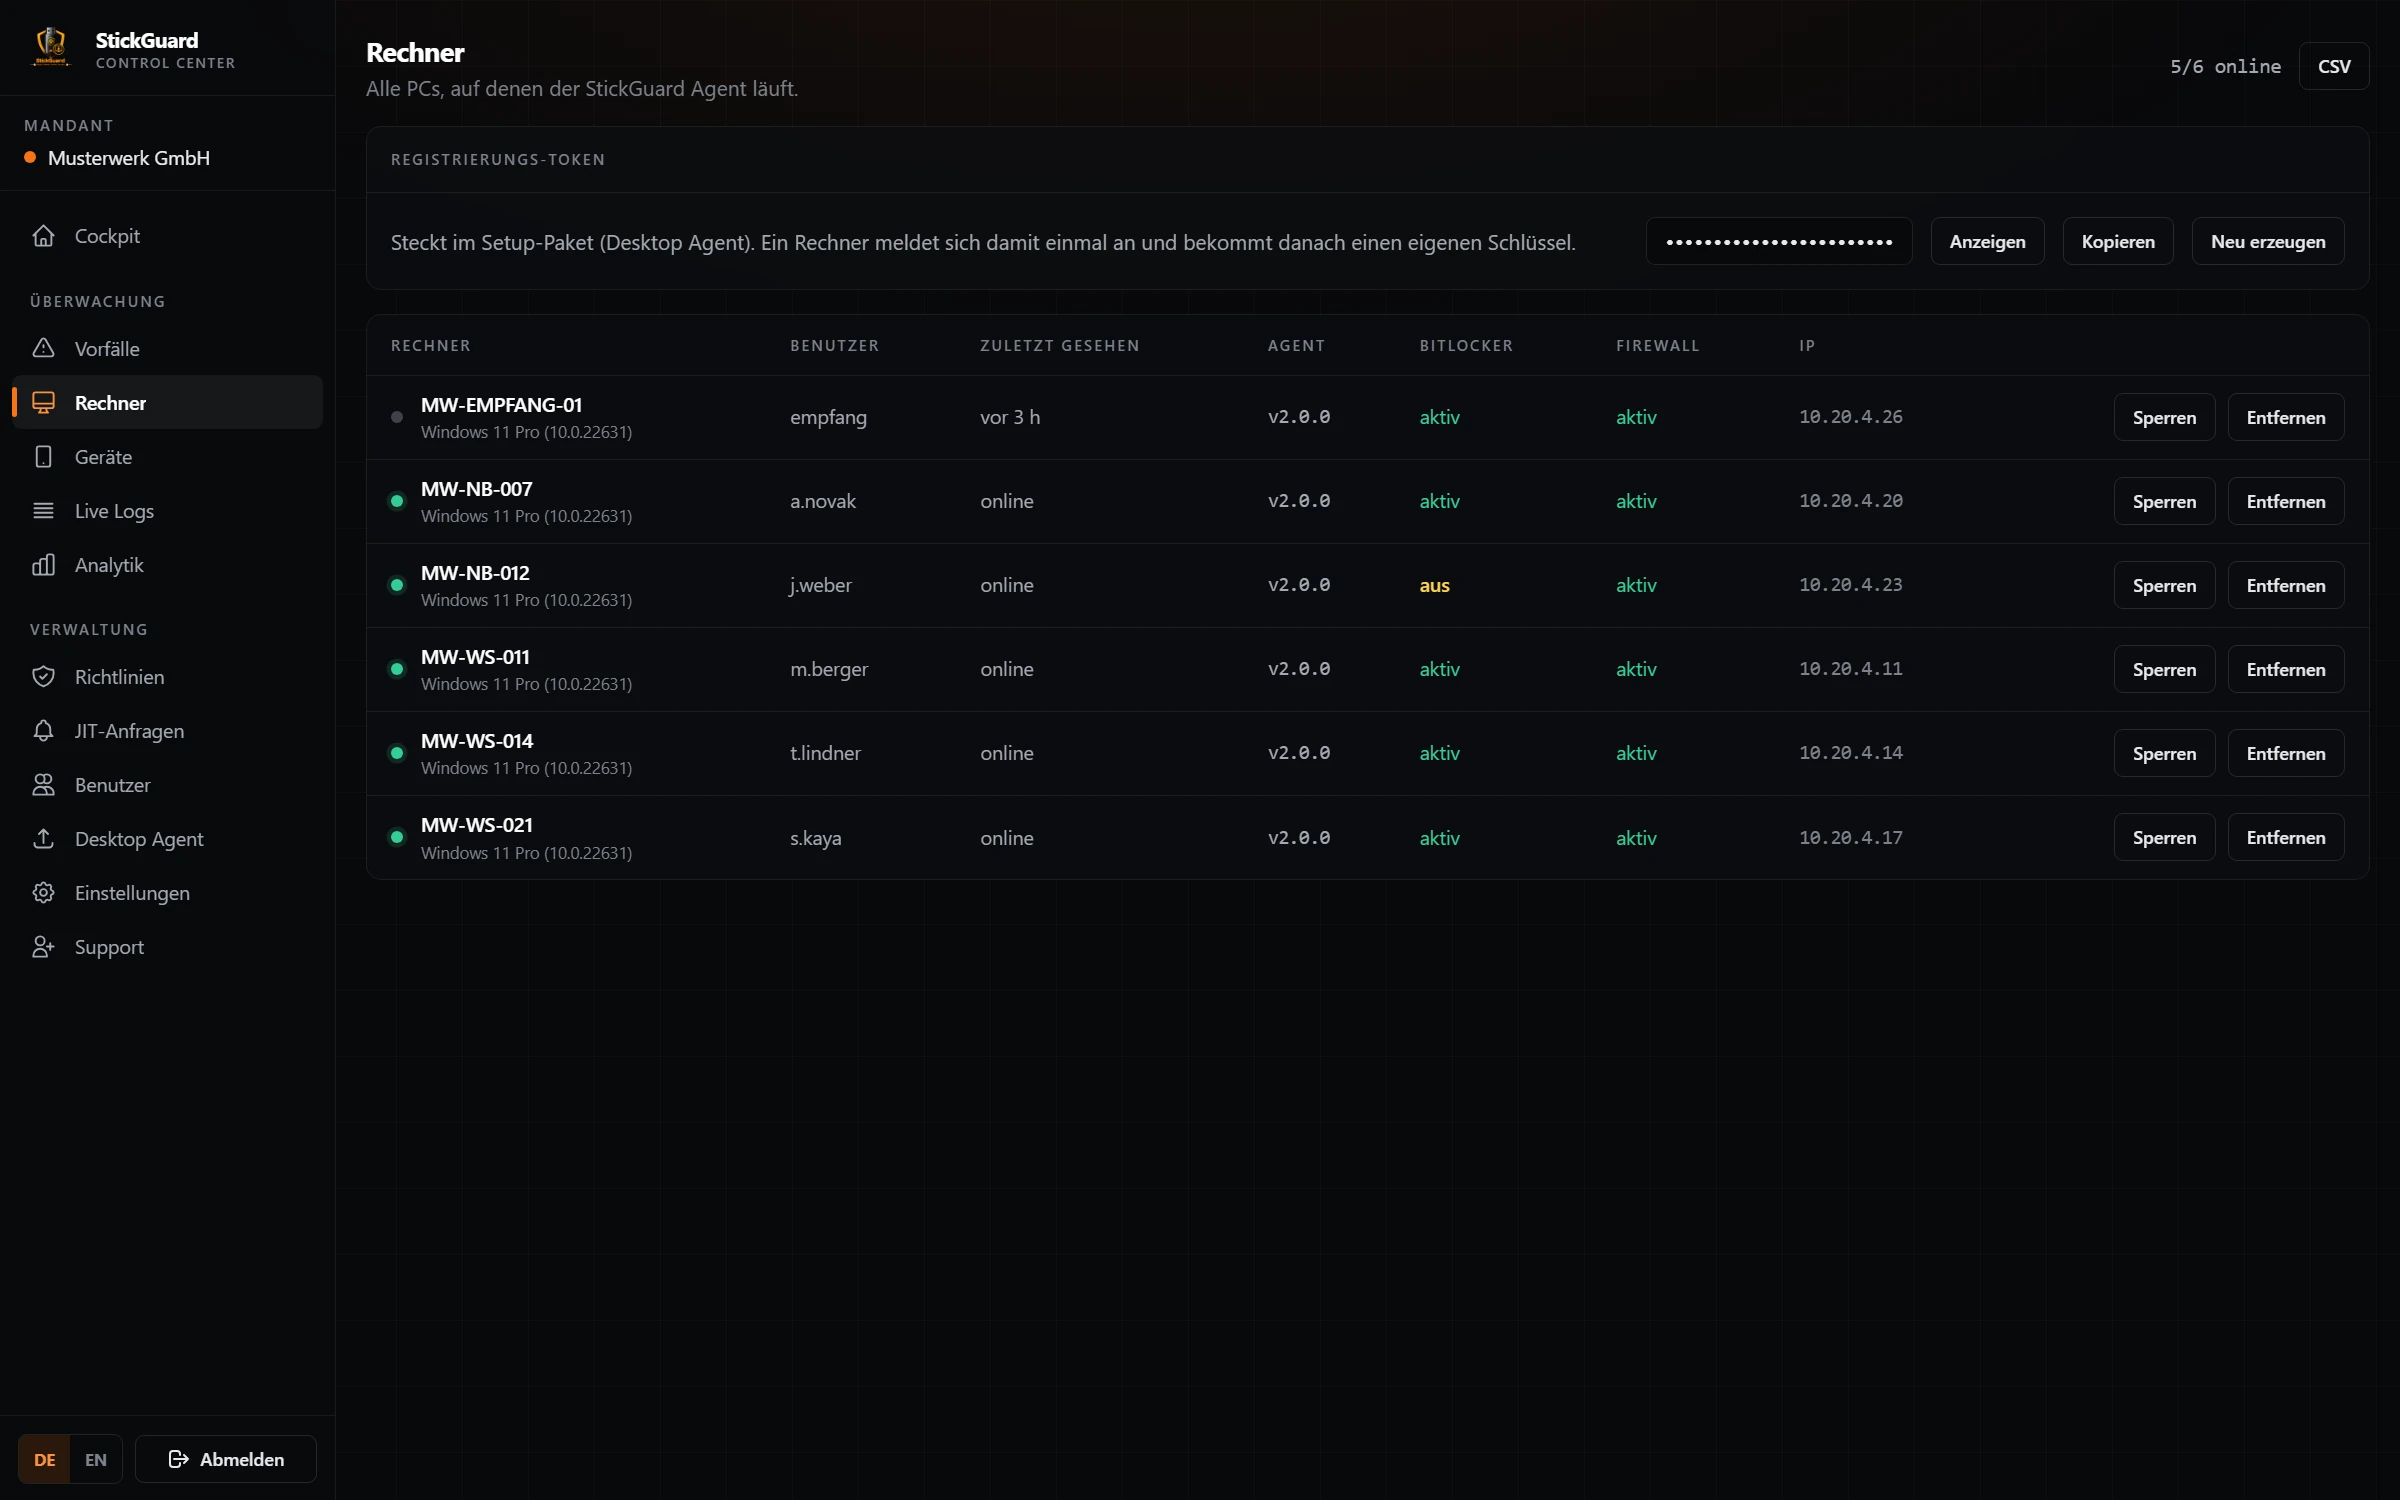
Rechner
Jeder PC mit Agent erscheint von selbst, sobald er sich angemeldet hat.
- Online-Status und angemeldeter Benutzer
- Agent-Version, BitLocker und Firewall
- Eigenes Zugangstoken je Rechner
- Sperren eines Rechners mit einem Klick
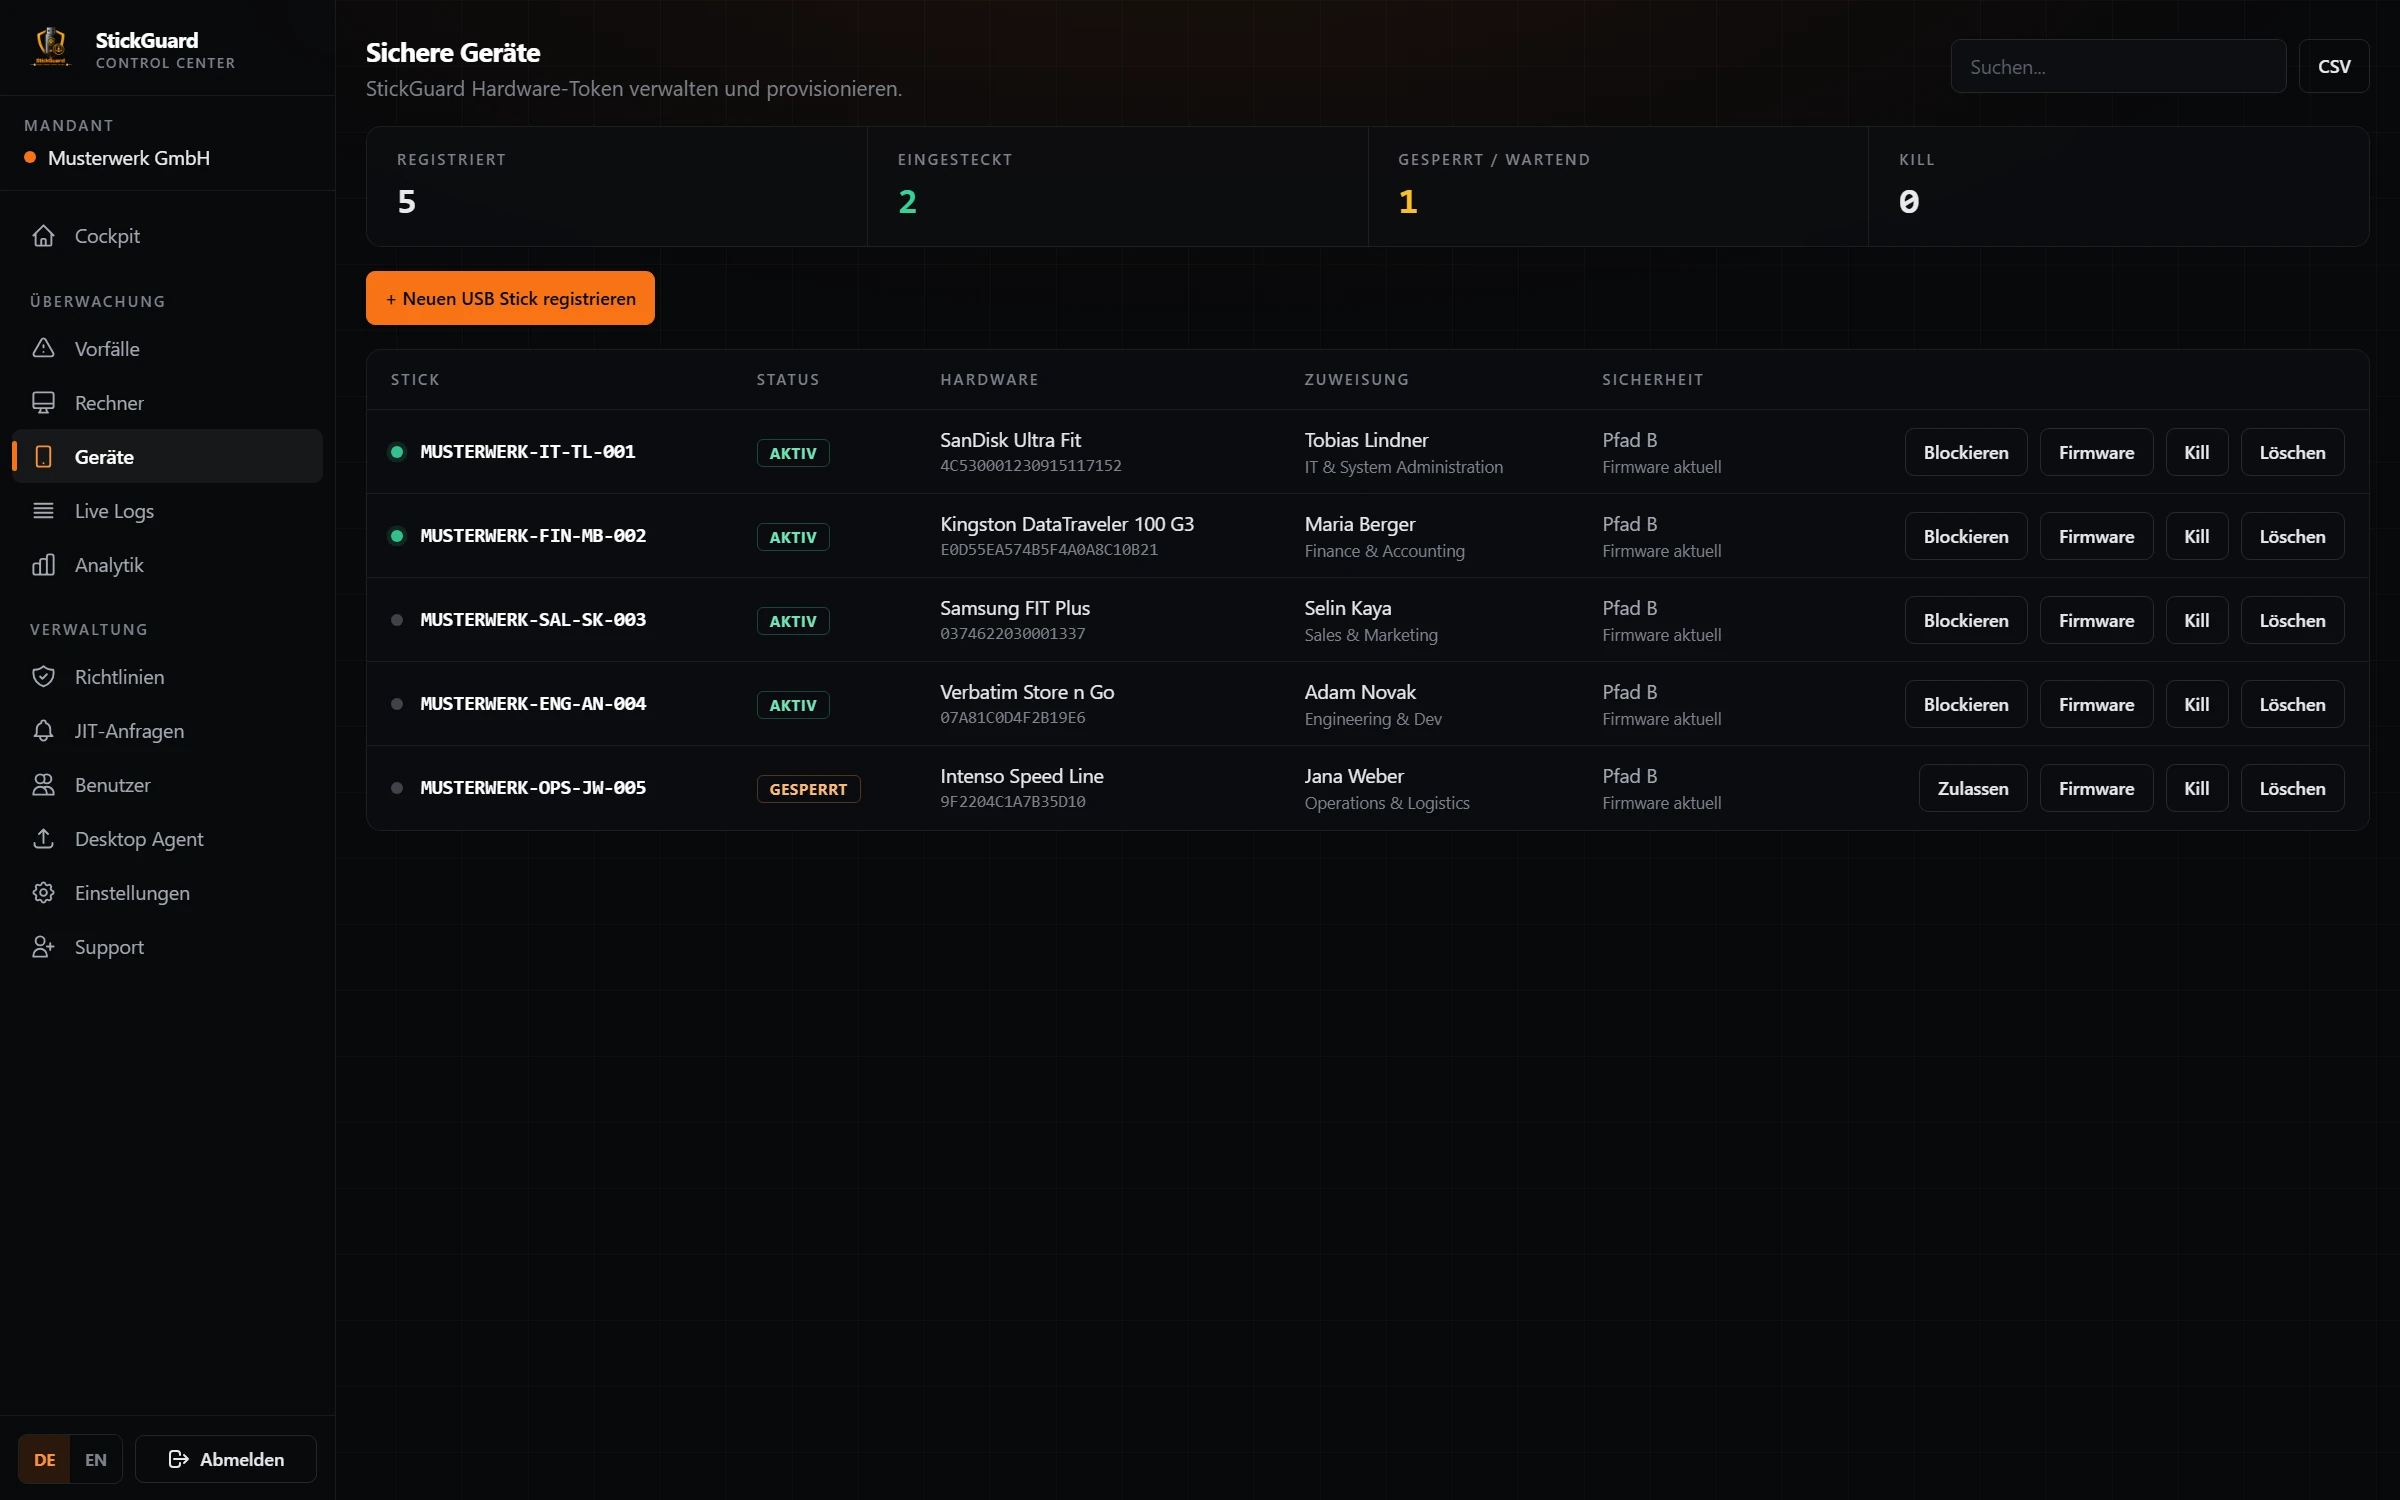
Sticks und Richtlinien
Datenträger einrichten, zuweisen und bei Bedarf aus dem Verkehr ziehen.
- Einrichtung an einem ausgewählten Rechner
- Zuweisung an Person und Abteilung
- Sperren, 2FA-Freigabe und Kill-Switch
- Regeln als übersichtliche Liste
Vom Einstecken bis zur Freigabe
- 01
Erkennen
Der Agent läuft als Windows-Dienst, bemerkt den neuen Datenträger und sperrt ihn für die Dauer der Prüfung.
- 02
Prüfen
Der Stick signiert eine einmalige Challenge des Backends. Seriennummer und optionale PIN müssen passen.
- 03
Entscheiden
Das Backend wertet Status und Richtlinien aus: freigeben, nur lesen, auf Freigabe warten oder ablehnen.
- 04
Melden
Der Stick wird freigegeben oder ausgeworfen. Das Ergebnis steht sofort im Cockpit, kritische Vorfälle gehen zusätzlich per Mail raus.
Architektur & Stack
- Control Center
- Next.js 14, React, Tailwind CSS, Recharts
- Backend API
- FastAPI (Python 3.11), SQLAlchemy
- Datenbank
- PostgreSQL 15
- Desktop-Agent
- Python, PyInstaller, Windows-Dienst mit Tray-Oberfläche
- Kryptografie
- ECDSA P-256, Ed25519-signierte Offline-Freigaben, AES-GCM
- Echtzeit
- WebSocket für Live-Protokoll und Cockpit
- Mandanten
- Multi-Tenant, Rollen, eigenes Token je Rechner
- Betrieb
- Docker Compose, Nginx Reverse Proxy
- Hardware-Roadmap
- STM32 mit ATECC608A Krypto-Chip
Rechtstexte zu StickGuard
Für StickGuard gelten eigene Bedingungen und Datenschutzhinweise. Ergänzend gelten die allgemeinen Rechtstexte dieser Website.
Interesse an StickGuard oder etwas Ähnlichem?
Schreib mir kurz, worum es geht. Du bekommst innerhalb eines Werktags eine persönliche Rückmeldung.